


ManageEngine Log360 — единая SIEM-платформа для ваших SOC
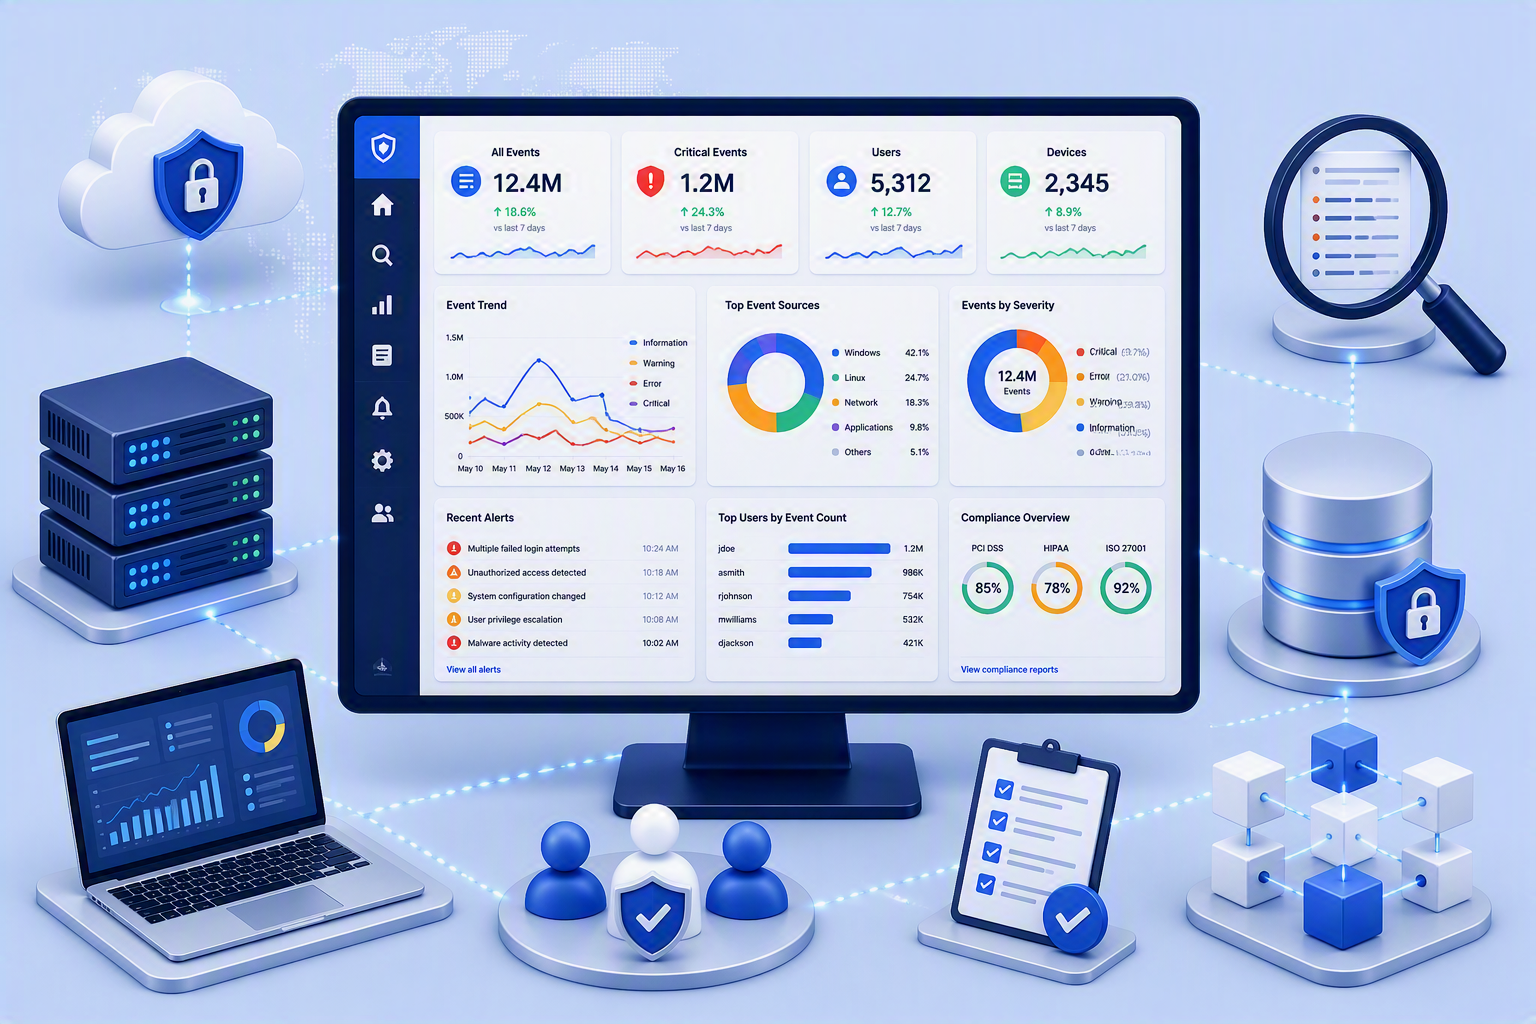
Центр управления SOC, который помогает видеть реальные угрозы, а не информационный шум
Более 280 000 организаций в 190 странах доверяют ManageEngine управление своей ИТ-инфраструктурой
Возможности ManageEngine Log360
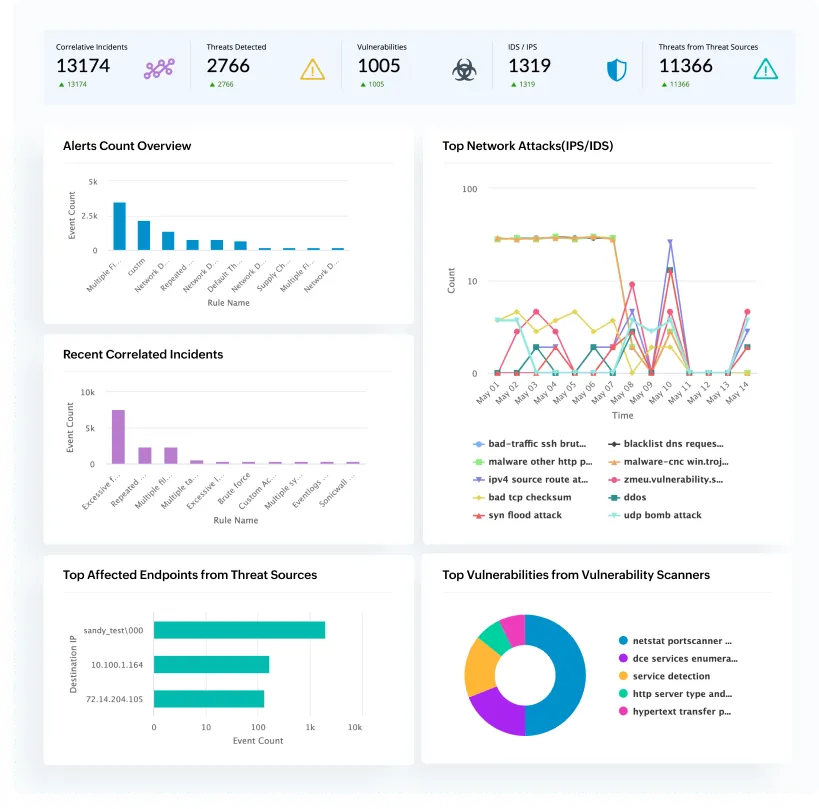
Единая SIEM-платформа со встроенными возможностями DLP и CASB для эффективной работы центров мониторинга и реагирования на инциденты (SOC).
От оповещений к действиям: автоматизированный TDIR
Vigil IQ, модуль автоматизированного обнаружения, расследования и реагирования на угрозы (TDIR) в составе Log360, помогает SOC-командам проактивно противодействовать угрозам, повышать эффективность процессов безопасности и укреплять общий уровень киберзащиты.
— Расширенное покрытие угроз: Мгновенное внедрение более 2000 облачных правил обнаружения, сопоставленных с фреймворком MITRE ATT&CK. Включает правила корреляции событий, аномалий и сопоставления с данными Threat Intelligence, которые адаптируются к новым тактикам и техникам атак.
— Ускоренное расследование инцидентов: Централизованный анализ телеметрии безопасности из критически важных источников, включая Active Directory, фиды Threat Intelligence и другие средства защиты, в едином рабочем пространстве Incident Workbench. Визуализация цепочек процессов помогает выявлять скрытые взаимосвязи и проводить контекстный анализ инцидентов. Также доступны автоматически формируемые с помощью ИИ временные шкалы активности пользователей и развития инцидентов. Подробнее об Incident Workbench в Log360.
— Автоматизированное реагирование: Оркестрация сложных сценариев реагирования с помощью готовых playbook’ов, что позволяет быстро нейтрализовать угрозы и минимизировать потенциальный ущерб.
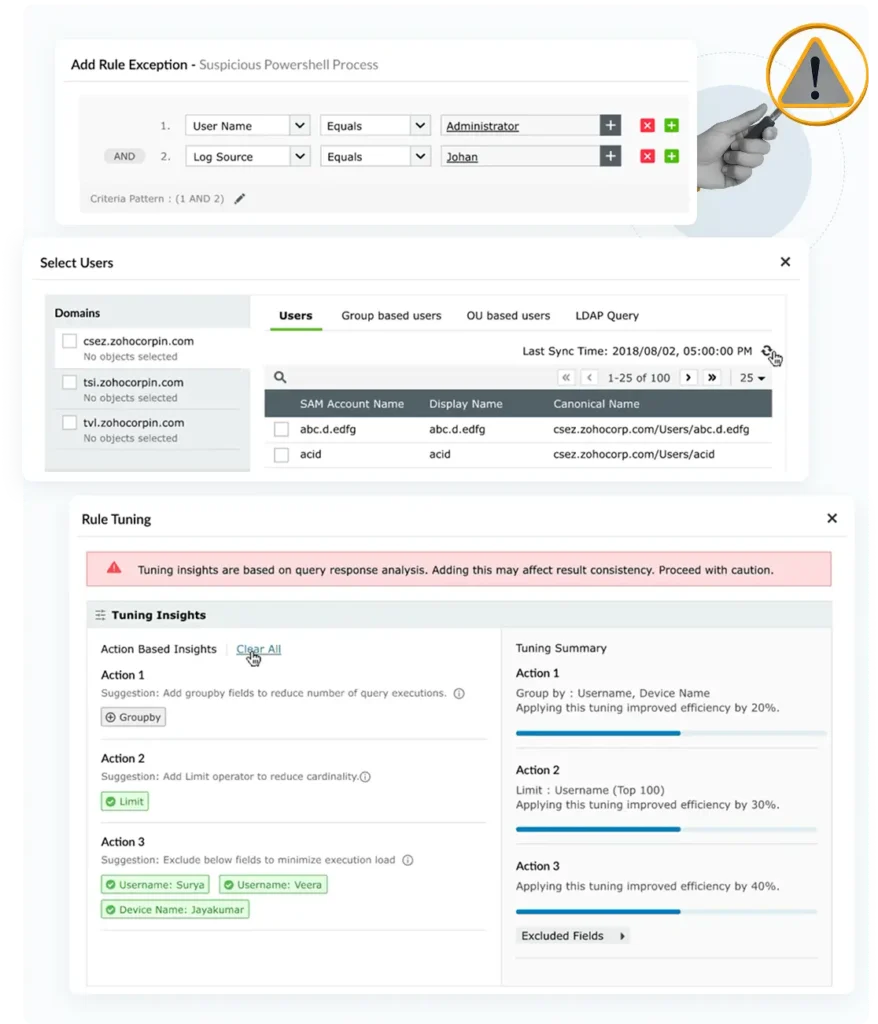
Точная настройка для устранения усталости от оповещений
- Настройка правил без программирования: Корректируйте более 2 000 встроенных правил обнаружения через интуитивно понятный визуальный интерфейс без необходимости работать с KQL, SPL или AQL.
- Фильтрация на уровне объектов: Применяйте точечные исключения для пользователей, групп, организационных подразделений (OU) и устройств, мгновенно исключая заведомо безопасные события.
- Адаптивные пороги на базе machine learning: Log360 анализирует исторические данные и автоматически отличает нормальные колебания активности от реальных аномалий, постоянно подстраиваясь под особенности вашей ИТ-среды.
- Рекомендации по оптимизации на основе данных: Быстро выявляйте наиболее «шумные» правила и получайте конкретные рекомендации по их настройке для повышения точности обнаружения.
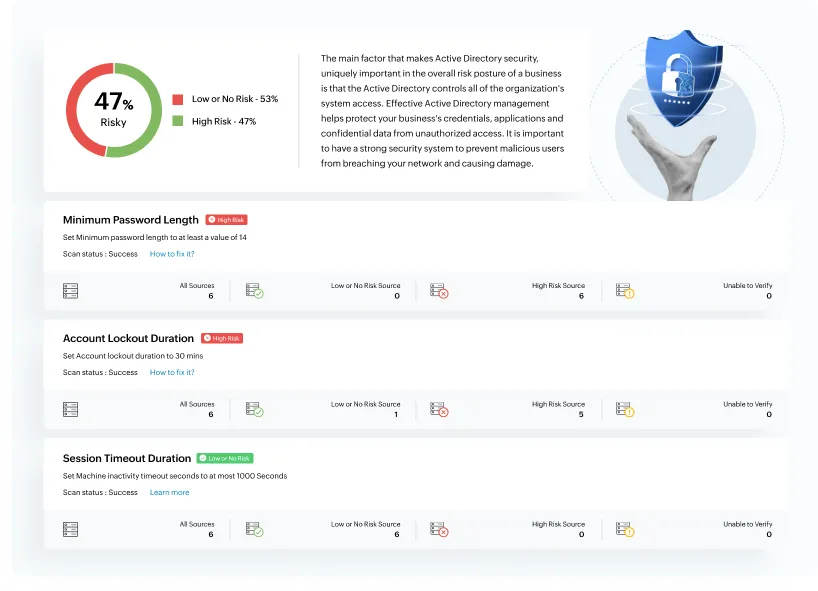
Управление уровнем безопасности и рисками
Как работает Log360
ManageEngine Log360 объединяет данные безопасности из различных источников в единую платформу для мониторинга, обнаружения угроз, расследования инцидентов и автоматизированного реагирования.
Сбор и нормализация данных
Log360 собирает журналы событий и телеметрию из локальной инфраструктуры, облачных сервисов, Active Directory, сетевых устройств, серверов, приложений и средств защиты, приводя данные к единому формату для последующего анализа
Обнаружение угроз
Платформа анализирует события в режиме реального времени с использованием правил корреляции, поведенческой аналитики, моделей выявления аномалий и данных Threat Intelligence. Это позволяет своевременно обнаруживать подозрительную активность и потенциальные атаки.
Расследование инцидентов
Все связанные события автоматически объединяются в единый контекст инцидента. SOC-команды получают доступ к визуализации цепочек процессов, временным шкалам событий и дополнительным данным для быстрого анализа первопричин и оценки масштаба угрозы
Автоматизированное реагирование
С помощью встроенных механизмов оркестрации Log360 автоматизирует действия по реагированию, включая блокировку учетных записей, изоляцию устройств, уведомление ответственных специалистов и выполнение других сценариев нейтрализации угроз
Готовы усилить мониторинг и защиту ИТ-инфраструктуры?
Запросите демо ManageEngine Log360 и узнайте, как централизовать управление журналами, обнаруживать угрозы и повысить уровень информационной безопасности.